Digitale Bedrohungen treten immer häufiger auf, werden immer komplexer und haben immer größere Auswirkungen. Mit der Einführung des Digital Operational Resilience Act (DORA) erhalten Finanzinstitute und ihre IT-Dienstleister eine klare Verpflichtung: Sie müssen sicherstellen, dass ihre digitale Infrastruktur robust, nachvollziehbar und vollständig compliant ist.
Diese Verordnung verändert, wie Organisationen mit Risiko, Kontinuität und der Steuerung von IT-Dienstleistungen Dritter umgehen. Sie entdecken, wie Contract Management und Vendor Management Ihnen helfen, Ihre ICT-Lieferanten transparent zu machen und die DORA-Compliance nachweisbar zu halten.
Was die DORA-Verordnung genau beinhaltet und warum sie jetzt relevant ist.
Für wen die Verordnung gilt, von Finanzinstituten bis zu ihren ICT-Lieferanten.
Wie Sie Compliance erreichen und gegenüber Aufsichtsbehörden nachweisen.
Welche Prozesse und Technologien Ihren Weg zur Compliance unterstützen können.
Product Manager bei ISPnext, spezialisiert auf Vertragsmanagement und Supplier Risk Management.
Solution Consultant bei ISPnext, zeigt, wie Organisationen Kontrolle über Lieferanten und Compliance gewinnen.
Verwalten Sie die Risiken Ihrer ICT-Lieferanten und weisen Sie die DORA-Compliance nach.
Verknüpfen Sie Verträge mit DORA-Anforderungen und behalten Sie Lieferanten im Blick.
Arbeiten Sie mit IT und Einkauf zusammen an einer DORA-bereiten Lieferkette.
DORA steht für Digital Operational Resilience Act. Es handelt sich um europäische Gesetzgebung, die Organisationen verpflichtet, ihre digitale Resilienz zu stärken. Das bedeutet, besser auf ICT-Risiken, Cybervorfälle und Ausfälle von IT-Diensten vorbereitet zu sein.
DORA ist seit Januar 2025 in Kraft und gilt für alle Finanzinstitute und ihre ICT-Dienstleister. Es verpflichtet Organisationen, Risikomanagement, Incident Management und Vertragsmanagement mit ICT-Lieferanten ordentlich einzurichten. Wenn Sie dies nicht im Griff haben, riskieren Sie Sanktionen oder Reputationsschäden.
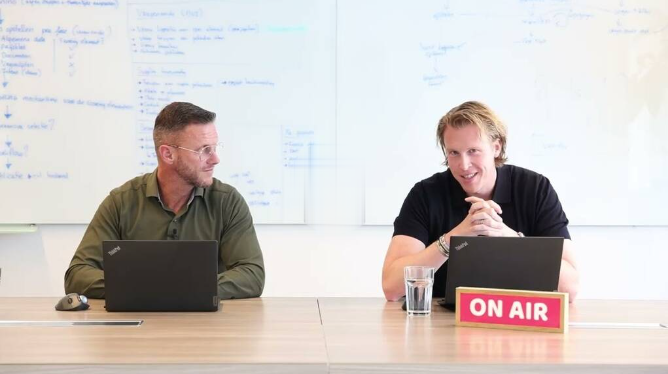
Im Webinar erfahren Sie, welches die wichtigsten Verpflichtungen sind, wie Sie ICT-Verträge transparent und compliant halten und wie ISPnext beim Supplier Risk Management und Vertragsmanagement unterstützen kann. Außerdem erhalten Sie praktische Schritte, um Ihre Organisation DORA-bereit zu machen.
Das Webinar richtet sich an alle, die für ICT- oder Lieferantenverträge, Compliance, Audit, Risikomanagement, Finanzen, IT oder Einkauf verantwortlich sind.
ISPnext hilft Organisationen, Verträge, Lieferanten und Risiken über eine digitale Plattform zu verwalten. So können Sie ICT-Lieferanten nach Risiken bewerten, Verträge mit DORA-Anforderungen verknüpfen und einfach über Compliance berichten.
Die Teilnahme am Webinar ist kostenlos. Es dauert etwa dreißig Minuten und ist On-Demand verfügbar, sodass Sie es ansehen können, wann es Ihnen passt.
Vereinbaren Sie eine Demo und entdecken Sie, wie ISPnext Ihnen bei Vertragsmanagement, Lieferantenrisiko und DORA-Compliance hilft.