DORA-Compliance leicht gemacht für Finanzinstitute
Mit der DORA-Lösung von ISPnext erfüllen Sie den Digital Operational Resilience Act strukturiert. Sie bringen IKT-Risiken, Lieferanten und Compliance auf einer Plattform zusammen und sind damit jederzeit auditbereit gegenüber den Aufsichtsbehörden.

Manuelle DORA-Compliance kostet Zeit, Überblick und Sicherheit
Ohne strukturierte Prozesse für Risikomanagement und Reporting lässt sich die Einhaltung der DORA-Verordnung kaum nachweisen. Sie riskieren Sanktionen, verschärfte Aufsicht und Reputationsschäden.
Sehen Sie, wie ISPnext das löst ›Zeitaufwendige manuelle Arbeit
Richtlinien, Risiken und Lieferanteninformationen manuell zu erfassen und zu pflegen kostet unnötig viel Zeit.
Kein Überblick über Risiken
Verstreute Daten erschweren es, IKT-Risiken und Abhängigkeiten rechtzeitig zu erkennen und zu beherrschen.
Compliance-Risiken
Ohne strukturiertes Reporting und Audit Trail steigt das Risiko von Sanktionen, verschärfter Aufsicht und Reputationsschäden.
Einzelne Systeme und Lieferanten
Die Kontrolle von IKT-Lieferanten und Verträgen über einzelne Tabellen ergibt ein unvollständiges und schwer prüfbares Bild.
Für wen ist unsere DORA-Lösung geeignet?
Unsere DORA-Lösung ist für Finanzinstitute entwickelt, die den Digital Operational Resilience Act nachweisbar erfüllen wollen.
Compliance Manager
Sucht einen strukturierten Ansatz, um DORA-Anforderungen nachweisbar zu erfüllen, mit auditfähigem Reporting.
IT Manager
Möchte IKT-Risiken und Lieferanten zentral steuern und Abweichungen kontinuierlich im Blick behalten.
Risk Manager
Sucht Kontrolle über Risikosteuerung und Third-Party-Risikomanagement in einer Plattform.
So funktioniert DORA in 5 Schritten
Sie möchten wissen, wie die Erfüllung der DORA-Anforderungen in der Praxis aussieht? Mit ISPnext digitalisieren Sie den gesamten Prozess, vom Risikomanagement bis zum Reporting.
Bestandsaufnahme & Gap-Analyse
Analysieren Sie Ihre aktuellen Prozesse im Hinblick auf die DORA-Verordnung und erfassen Sie Risiken, Abhängigkeiten und fehlende Kontrollen.
- Analyse der aktuellen Prozesse im Vergleich zu DORA
- Identifikation von Risiken und Abhängigkeiten
- Konkreter Aktionsplan in Richtung Compliance
Einrichtung des DORA-Frameworks
Erfassen Sie Richtlinien, Verfahren und Verantwortlichkeiten und strukturieren Sie Risikosteuerung, Überwachung und Prüfung in einer zentralen Umgebung.
- Festhalten von Richtlinien und Verantwortlichkeiten
- Integration in bestehende Systeme und Workflows
- Eine zentrale Datenbasis
IKT-Risikomanagement & Kontrollen
Identifizieren, bewerten und begrenzen Sie IKT-Risiken und setzen Sie die vorgeschriebenen technischen und organisatorischen Maßnahmen um.
- Automatische Nachverfolgung von Risikomaßnahmen
- Kontinuierlicher Einblick über Dashboards und Alerts
- Umsetzung der vorgeschriebenen Maßnahmen
Third-Party Risk Management (TPRM)
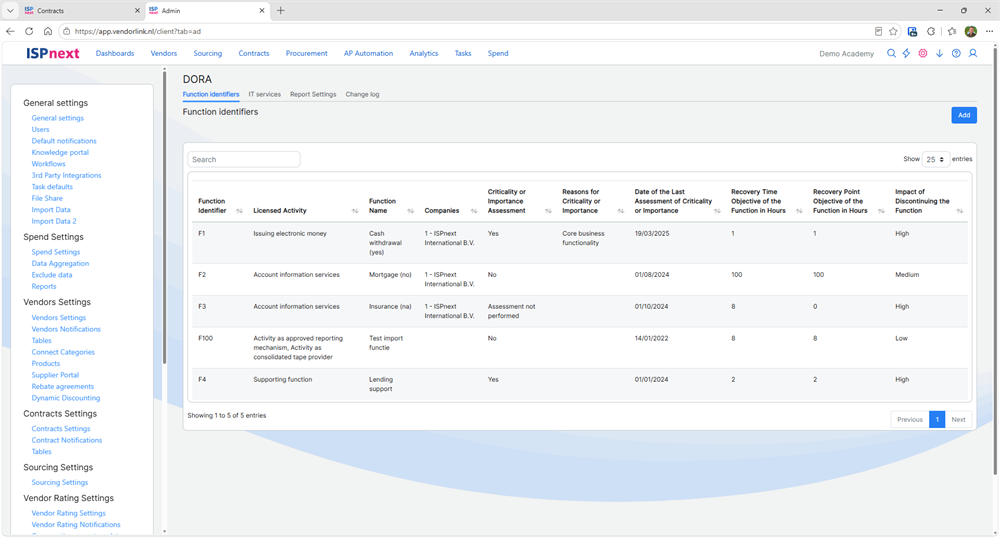
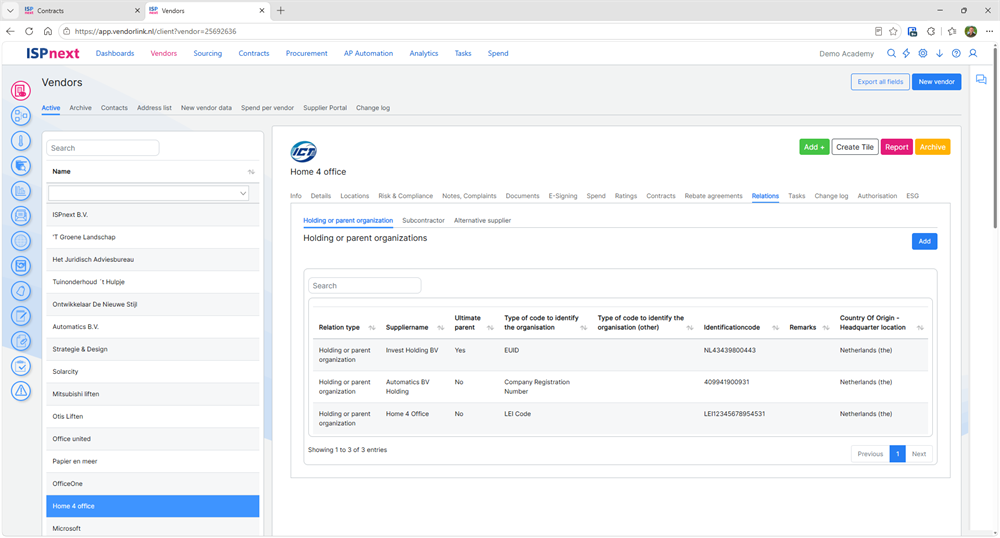
Erfassen Sie alle IKT-Lieferanten und Dienste, bewerten Sie Risiken, Verträge und SLAs und überwachen Sie die Lieferantenleistung kontinuierlich.
- Kontinuierliche Überwachung der Lieferantenleistung
- Automatische Meldungen bei Abweichungen
- Bewertung von Verträgen und SLAs
Reporting & auditfähige Dokumentation
Erstellen Sie DORA-Berichte automatisch und bauen Sie eine vollständige Auditakte mit allen Maßnahmen, Risiken und Nachweisen auf.
- Automatische Erstellung von Berichten
- Regelmäßige Tests und Evaluierungen
- Direkter Einblick für Auditoren und Aufsichtsbehörden
Die Vorteile von DORA-Compliance mit ISPnext
ISPnext übersetzt die DORA-Gesetzgebung in konkrete Maßnahmen, Kontrollen und Berichte für Finanzinstitute.
Demo anfordernSchneller die DORA-Anforderungen erfüllen
ISPnext übersetzt die DORA-Gesetzgebung in konkrete Maßnahmen, Kontrollen und Berichte. Kein Interpretationsspielraum, sondern klare Schritte in Richtung Compliance.
Eine zentrale Umgebung für Risiken und Lieferanten
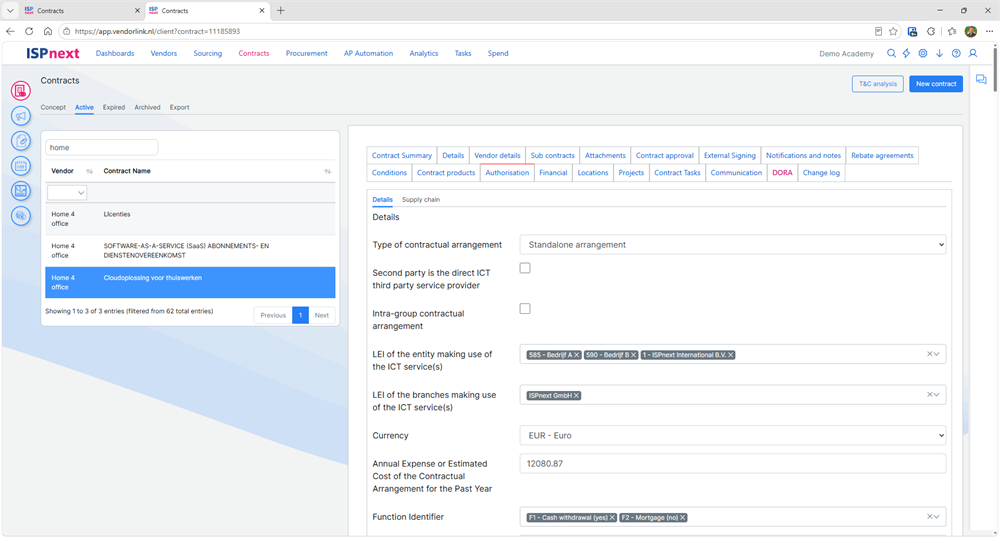
Verwalten Sie IKT-Risiken, Verträge und Lieferantenüberwachung integriert. So erfüllen Sie die Anforderungen an IKT-Risikomanagement und Third-Party-Risikomanagement nachweisbar.
Jederzeit auditfähig für Aufsichtsbehörden
Mit Dashboards, Audit Trails und automatischen Berichten weisen Sie einfach nach, dass Sie alle DORA-Compliance-Pflichten erfüllen.
Warum unsere DORA-Lösung?
Was unsere Experten über DORA sagen
Mehr als 10 Finanzinstitute vertrauen auf ISPnext, um DORA nachweisbar zu erfüllen.
Alle Kundenstorys ansehen“Ein Klick genügt für einen vollständigen DORA-Bericht.”
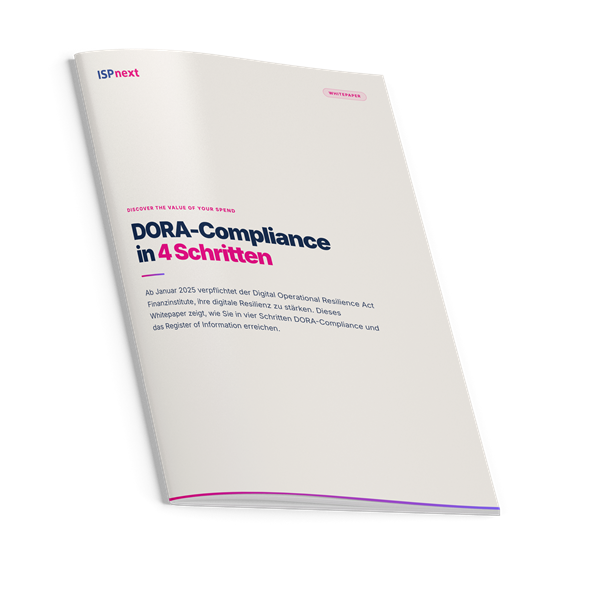
Möchten Sie sich zunächst vertiefen?
Das kostenlose Whitepaper DORA-Compliance in 4 Schritten zeigt Ihnen, wie Sie DORA nachweisbar erfüllen, von der Bestandsaufnahme bis zur auditfähigen Dokumentation.
Die Lösungen, auf denen unser DORA-Angebot aufbaut
Unser DORA-Angebot baut auf diesen Lösungen auf.
Unsere Standard-ERP-Integrationen
30+ Standard-ERP-Integrationen, sofort einsetzbar ohne Anpassungen.
Häufig gestellte Fragen zu DORA und Compliance
DORA-Compliance bedeutet, dass Finanzinstitute und ihre Dienstleister die Anforderungen des Digital Operational Resilience Act (DORA) erfüllen. Diese Gesetzgebung soll die digitale Widerstandsfähigkeit von Organisationen stärken. Unternehmen müssen also nachweisen, dass sie ihre IT-Risiken beherrschen, Cyberbedrohungen standhalten und sich schnell von Vorfällen erholen können. DORA-Compliance hilft Organisationen, ihre digitalen Prozesse sicherer, stabiler und transparenter zu machen.
Die DORA-Gesetzgebung gilt für nahezu alle Organisationen im Finanzsektor, etwa Banken, Versicherer, Zahlungsinstitute, Wertpapierfirmen und Pensionsfonds. Auch ihre IT- und Cloud-Dienstleister fallen unter bestimmte Teile der DORA-Verordnung. Kurz gesagt: Jede Organisation, die von digitalen Systemen abhängt und in der Finanzkette tätig ist, muss DORA-Compliance berücksichtigen.
Die wichtigsten DORA-Anforderungen richten sich auf fünf Säulen:
IKT-Risikomanagement: Organisationen müssen Risiken identifizieren, überwachen und beherrschen.
Vorfallmeldung: Cybervorfälle müssen innerhalb klarer Fristen gemeldet werden.
Tests der digitalen operationalen Widerstandsfähigkeit: regelmäßige Tests zum Nachweis der Cyberresilienz.
Risikomanagement für Dritte: strengere Kontrolle von IT-Dienstleistern.
Informationsaustausch: sichere Zusammenarbeit zwischen Finanzinstituten.
Diese Bereiche bilden den Kern der DORA-Compliance-Pflichten.
Erfüllen Organisationen die DORA-Verordnung nicht, können Aufsichtsbehörden mit verbindlichen Maßnahmen, Bußgeldern oder Einschränkungen bei IT-Dienstleistungen eingreifen. Das Risiko ist nicht nur juristisch: Auch Reputationsschäden und Betriebsstörungen können erhebliche Folgen haben. Die DORA-Gesetzgebung soll die Einhaltung daher durchsetzen und die Risiken im Markt verringern, ein zentraler Bestandteil des Digital Operational Resilience Act.
ISPnext unterstützt Organisationen bei der DORA-Compliance, indem es Kontrolle über Lieferanten, Verträge und Risiken schafft. Mit unseren Lösungen können Unternehmen ihre Prozesse gemäß der DORA-Verordnung besser dokumentieren, bewerten und überwachen. Dazu gehören die Zentralisierung von Lieferanteninformationen, die Automatisierung von Risikobewertungen und die Absicherung von Kontrollen rund um die wichtigsten DORA-Anforderungen. So begleitet ISPnext Organisationen effizient und zuverlässig zur vollständigen DORA-Compliance.
DORA ist als europäische Verordnung (EU) 2022/2554 in Kraft getreten und gilt seit dem 17. Januar 2025. Organisationen im Finanzsektor müssen die Anforderungen seitdem nachweisbar erfüllen, auch für ausgelagerte IKT-Dienstleistungen.
Sie müssen ein Register aller IKT-Dienstleister führen, deren Kritikalität bewerten und in den Verträgen Vereinbarungen zu Kontinuität, Vorfallmeldung und Exit festhalten. Kritische Lieferanten erfordern zudem eine regelmäßige Überwachung, womit Lieferantenmanagement ein fester Bestandteil der DORA-Compliance ist.
Arbeiten Sie strukturiert an DORA-Compliance
Schließen Sie sich Finanzinstituten an, die ihren Compliance-Prozess transformiert haben.