ISAE 3402 Typ II bestätigt, dass unsere IT-Prozesse effektiv funktionieren. Ihre Daten sind mit unseren zuverlässigen Sicherheitsmaßnahmen sicher.
Die Erklärung
Ein unabhängiger Prüfer testet, ob die Maßnahmen wirklich greifen.
Type II
Type II prüft nicht nur die Auslegung, sondern die Wirksamkeit über einen Zeitraum.
Für Kunden
Weniger eigene Kontrollen bei Audits und Vergabeverfahren.
Auch in diesem Jahr haben wir erfolgreich den ISAE 3402 Type II Assurance Report erhalten. Diese unabhängige Prüfung bestätigt, dass unsere internen Prozesse im Bereich der Informationssicherheit gut etabliert sind und effektiv funktionieren.
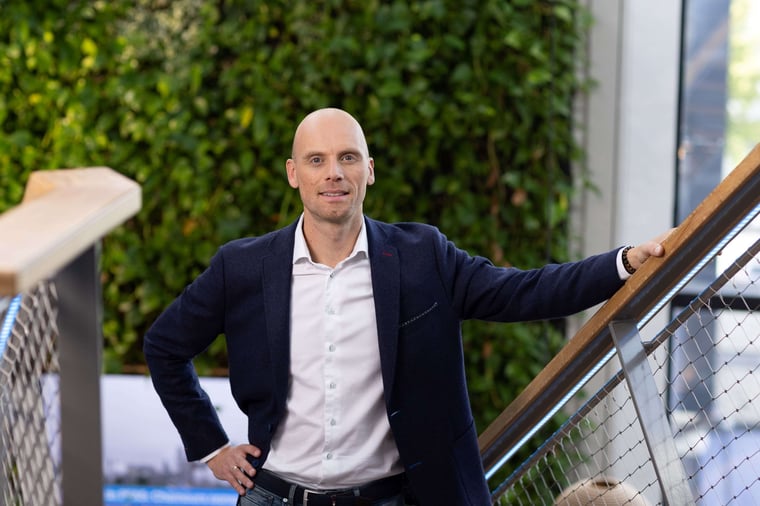
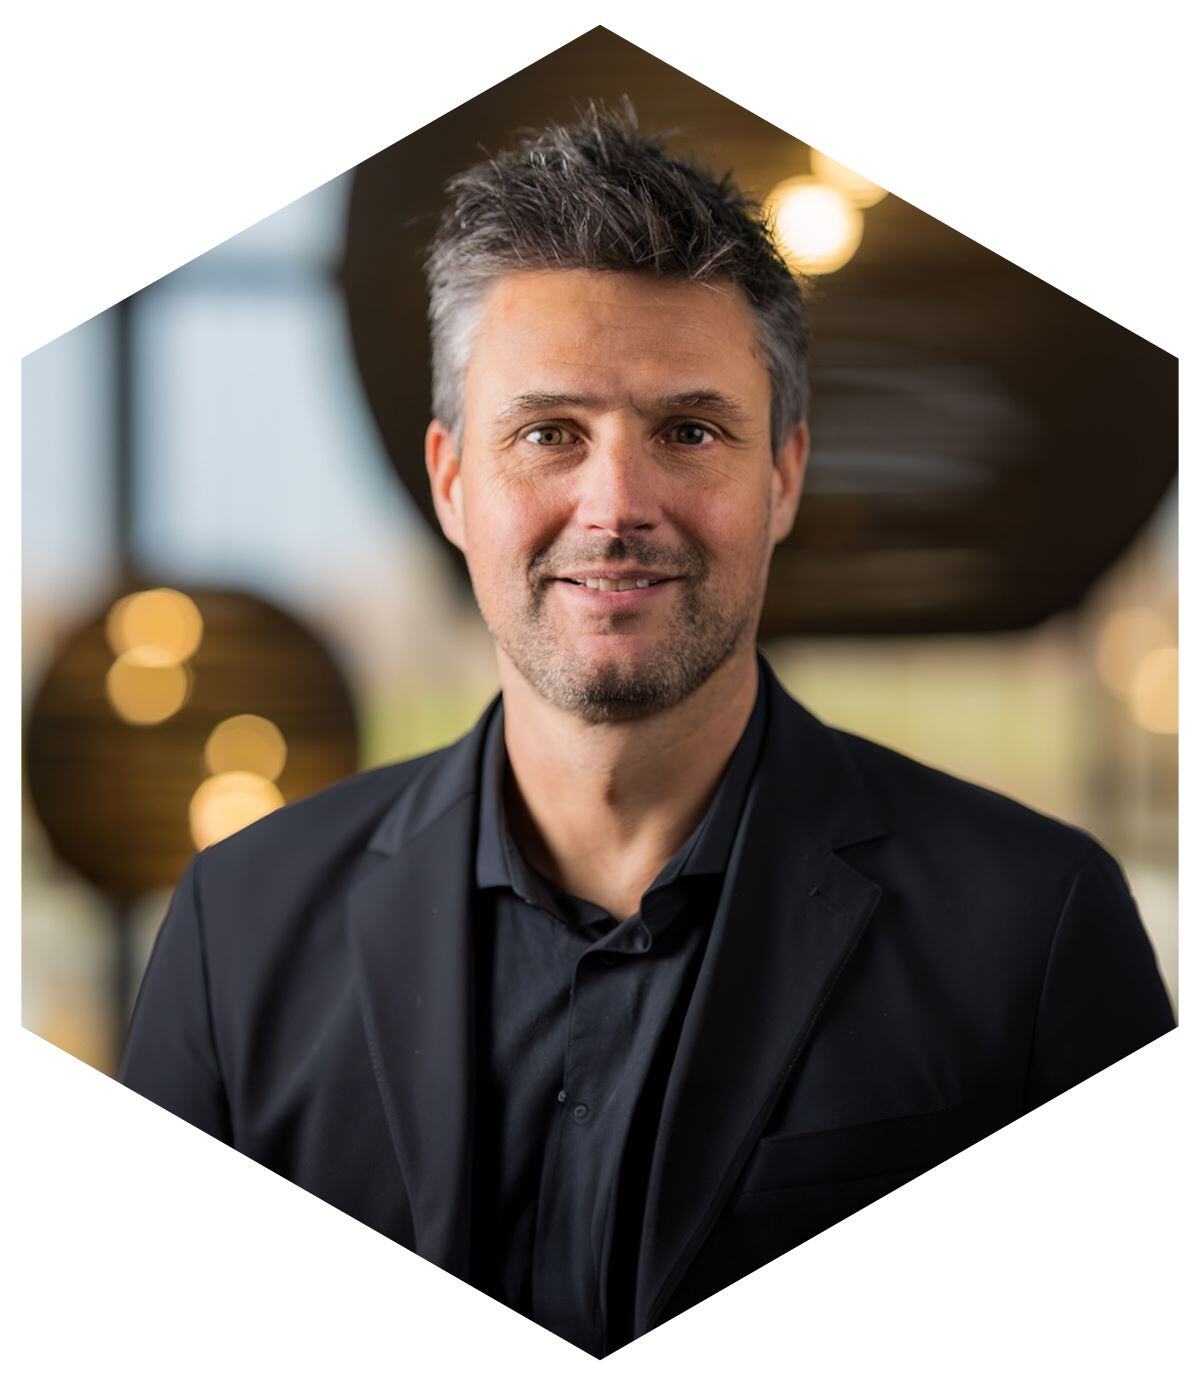
„Die erneute Auszeichnung mit dem ISAE 3402 Type II Report zeigt, dass unsere Prozesse nicht nur auf dem Papier korrekt sind, sondern auch nachweislich funktionieren“, sagt Edward Bakker, Security Officer bei ISPnext.
Was hat das zu bedeuten?
ISAE 3402 Typ II ist ein internationaler Standard, der bestätigt, dass eine Organisation ihre IT- und Sicherheitsmaßnahmen strukturell in Ordnung hat. In unserem Fall gilt dies für die Entwicklung und das Hosting der Source-to-Pay-Plattform auf Microsoft Azure: „Die Prüfung konzentriert sich darauf, wie wir unsere Prozesse verwalten, insbesondere in den Bereichen Entwicklung, Infrastruktur und Compliance“, so Edward.Die Prüfung konzentrierte sich u. a. auf folgende Punkte
Entwicklung und Tests
Sichere Softwareentwicklungsprozesse, einschließlich Testverfahren,
Infrastruktur
Hosting über Azure, einschließlich Backups und Wiederherstellung,
Sicherheit und Datenschutz
Einhaltung des AVG und anderer Gesetze und Vorschriften,
Protokollierung & Überwachung
Kontinuierliche Überwachung unserer Systeme und kritischen Prozesse.
5 Tipps für eine erfolgreiche Source-to-Pay-Implementierung
Entdecken Sie, worauf es bei einer Source-to-Pay-Implementierung ankommt.
Warum dies relevant ist
Für die Kunden bedeutet dieser Bericht vor allem mehr Sicherheit. Er zeigt, dass wir sorgfältig mit Daten umgehen und die einschlägigen Gesetze und Vorschriften einhalten. Er stärkt auch das Vertrauen in Audits oder Due-Diligence-Verfahren. „Für die Kunden bestätigt dieser Bericht, dass wir unsere Prozesse im Griff haben und mit ihren Daten sorgfältig umgehen“, sagt Edward Bakker.
Wachstum, Standardisierung und Vertrauen
Bei ISPnext sind wir stolz auf unser kontinuierliches Wachstum und unseren Fortschritt. Unser strategischer Fokus liegt auf einer internationalen Expansion, die sowohl stark als auch skalierbar ist. Indem wir unsere internen Prozesse standardisieren und nach bewährten Best Practices arbeiten, können wir unseren Kunden erhebliche operative und finanzielle Vorteile bieten. „Diese Standardisierung gewährleistet, dass wir weiter wachsen können, ohne Kompromisse bei Qualität und Sicherheit einzugehen“, so Edward abschließend.
“Für die Kunden ist dieser Bericht eine Bestätigung, dass wir unsere Prozesse im Griff haben und mit ihren Daten sorgfältig umgehen.”
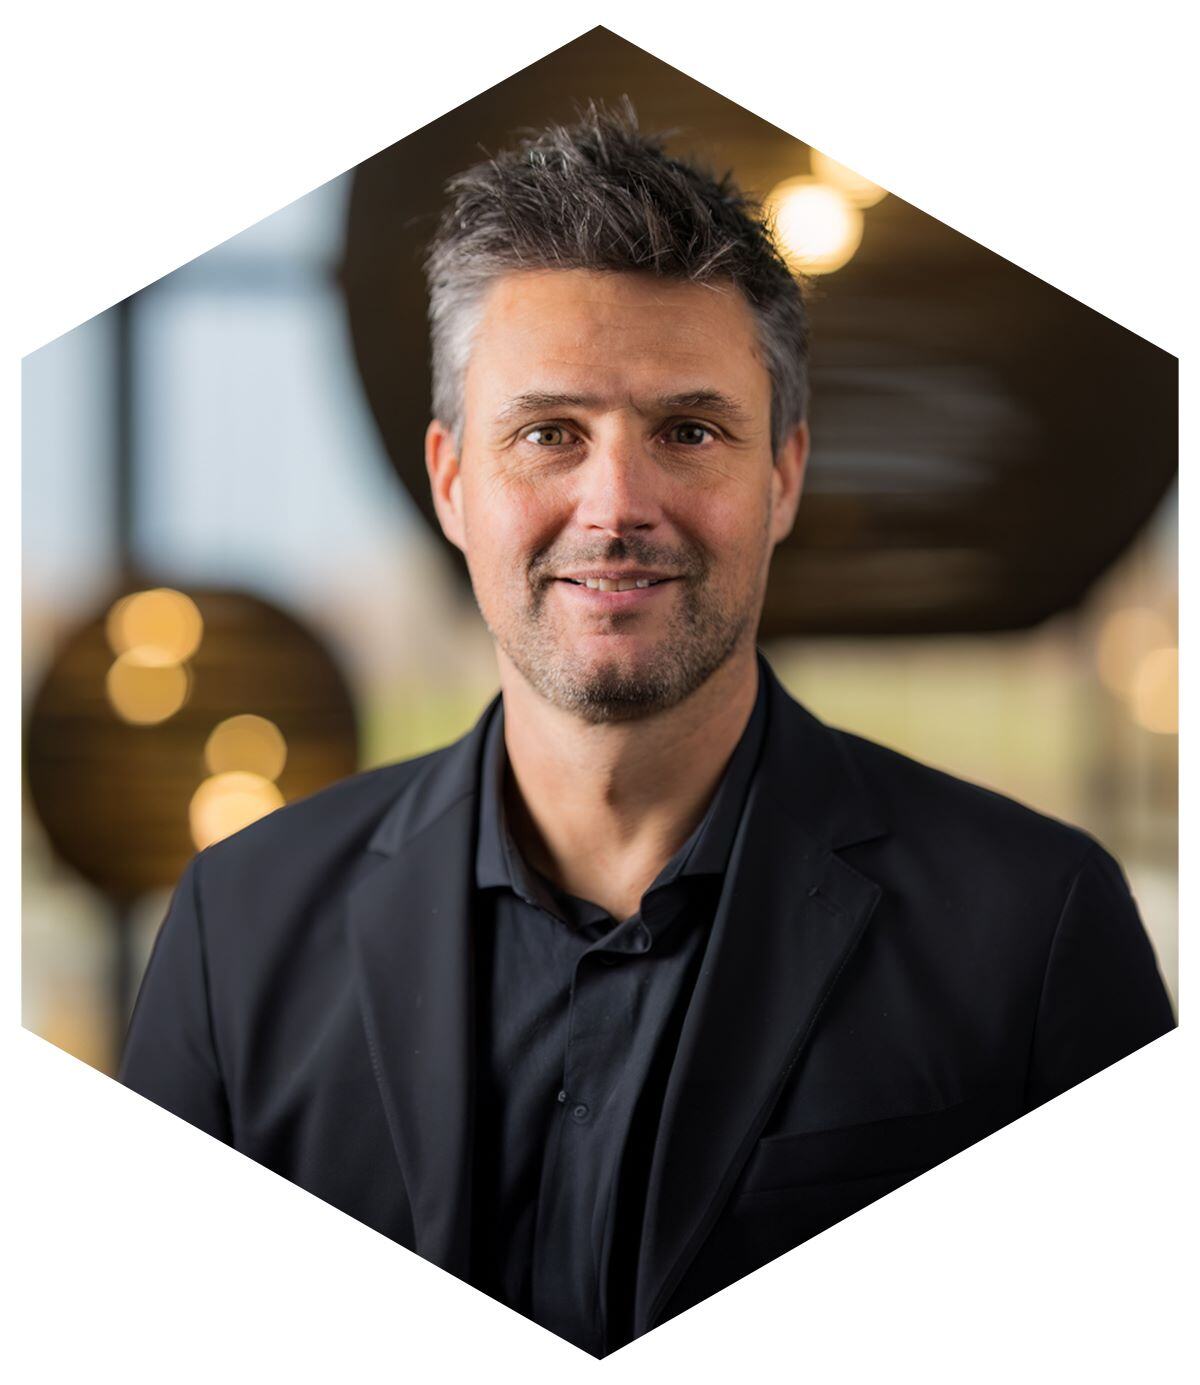 Edward BakkerSecurity Officer | ISPnext
Noch Fragen?
Haben Sie Fragen zu unserem ISAE3402 Type II Assurance Report oder sind Sie neugierig auf unsere Sicherheitsmaßnahmen? Wenden Sie sich bitte an unseren Sicherheitsbeauftragten. Für bestehende Kunden stehen unser Vertriebsteam und unser Customer Success Team ebenfalls zur Verfügung.
Häufig gestellte Fragen
ISAE 3402 hat zwei Varianten. Typ I beurteilt, ob die internen Kontrollen zu einem bestimmten Zeitpunkt angemessen konzipiert waren. Typ II geht noch einen Schritt weiter: Es wird auch untersucht, ob diese Kontrollen in der Praxis über einen längeren Zeitraum gut funktioniert haben.
Ursprünglich lag der Schwerpunkt von ISAE 3402 auf Finanzprozessen, aber heute ist der Anwendungsbereich viel breiter. In unserem Fall deckt der Bericht zum Beispiel auch IT-bezogene Prozesse wie Softwareentwicklung, Hosting, Datensicherheit und Systemüberwachung ab.
Obwohl diese Standards Gemeinsamkeiten aufweisen, konzentrieren sie sich auf unterschiedliche Aspekte. ISAE 3402 befasst sich hauptsächlich mit internen Kontrollmaßnahmen innerhalb ausgelagerter Prozesse. ISO 27001 konzentriert sich mehr auf allgemeine Richtlinien zur Informationssicherheit. SOC 2 hingegen bewertet die Zuverlässigkeit von IT-Dienstleistungen, insbesondere im Zusammenhang mit dem US-Markt.
Ein solcher Bericht wird jährlich nach einer gründlichen Prüfung durch eine unabhängige Stelle erstellt. Dabei wird untersucht, ob unsere Kontrollen im vergangenen Jahr gut funktioniert haben. Auf diese Weise können wir uns auf Verbesserungen konzentrieren und die Transparenz gegenüber unseren Kunden aufrechterhalten.