Wat betekent DORA voor jouw organisatie? Lees alles over DORA-wetgeving, compliance-eisen en hoe je digitale weerbaarheid opbouwt met ISPnext.
Europese verplichting
DORA verplicht de financiële sector om ICT-risico’s structureel te beheersen.
Breder dan techniek
De wetgeving raakt ook governance, processen en ketenverantwoordelijkheid.
Aantoonbaar maken
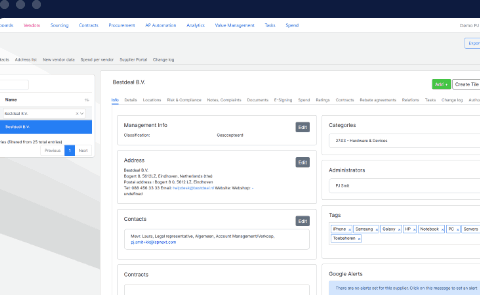
Rapportage vraagt om vastgelegde risico’s, leveranciers en controles.
Digitale verstoringen vormen een steeds groter risico voor financiële instellingen. Cyberincidenten, IT-uitval en afhankelijkheid van externe IT-dienstverleners kunnen directe gevolgen hebben voor continuïteit en stabiliteit. Met de invoering van de DORA-wetgeving wil de Europese Unie de digitale weerbaarheid van de financiële sector structureel versterken.
“Digitale risico’s zijn inmiddels net zo bedrijfskritisch als financiële risico’s,” stelt Dirk Jan. “DORA maakt duidelijk dat organisaties daar ook op dat niveau mee om moeten gaan.”
Wat is de DORA-wetgeving en waarom is die belangrijk?
De DORA wetgeving (Digital Operational Resilience Act) is Europese regelgeving die financiële instellingen verplicht om hun digitale weerbaarheid aantoonbaar op orde te hebben. De DORA regelgeving richt zich specifiek op het beheersen van ICT-risico’s en het voorkomen dat digitale incidenten leiden tot verstoringen van essentiële financiële diensten.
Volgens Dirk Jan draait DORA om voorspelbaarheid en controle. “Het doel van DORA is niet om incidenten volledig te voorkomen, maar om ervoor te zorgen dat organisaties er weerbaar en beheerst mee omgaan.”
De 4 stappen naar DORA compliance
Wil jij weten hoe jouw organisatie efficiënt kan voldoen aan de eisen van de Digital Operational Resilience Act (DORA)? Download onze uitgebreide resource en ontdek praktische stappen om compliance te bereiken, risico's te beheersen en weerbaarheid te versterken.
Welke organisaties vallen onder de DORA compliance verplichtingen?
De DORA compliance verplichtingen gelden voor een brede groep financiële instellingen, waaronder banken, verzekeraars, pensioenfondsen, beleggingsondernemingen en betaalinstellingen. Ook fintechs en andere gereguleerde financiële partijen vallen onder de scope.
Daarnaast raken de DORA verplichtingen indirect ook IT-dienstverleners en leveranciers die kritieke diensten leveren aan deze instellingen. “DORA stopt niet bij de organisatiegrens,” benadrukt Dirk Jan. “De hele keten wordt onderdeel van risicomanagement.”
Wat zijn de belangrijkste eisen van DORA?
De DORA eisen zijn vastgelegd binnen de bredere DORA wetgeving en richten zich op vijf kerngebieden:
- ICT-risicomanagement;
- Incidentmanagement en rapportage;
- Digitale weerbaarheidstesten;
- Beheer van externe IT-dienstverleners;
- Informatie-uitwisseling over dreigingen.
“Wat DORA onderscheidt, is de samenhang,” legt Dirk Jan uit. “Het gaat niet om losse maatregelen, maar om een geïntegreerde aanpak van digitale risico’s.”
DORA en digitale weerbaarheid: wat moet je geregeld hebben?
Digitale weerbaarheid staat centraal binnen DORA compliance. Organisaties moeten aantoonbaar kunnen omgaan met ICT-incidenten, systemen herstellen en kritieke processen continueren.
Dit betekent onder meer:
- duidelijke governance rondom ICT-risico’s;
- actuele risicoanalyses;
- getest herstelvermogen;
- heldere verantwoordelijkheden.
“Digitale weerbaarheid is geen IT-thema meer,” zegt Dirk Jan. “Het is een bestuurlijk onderwerp dat direct raakt aan continuïteit en reputatie.”
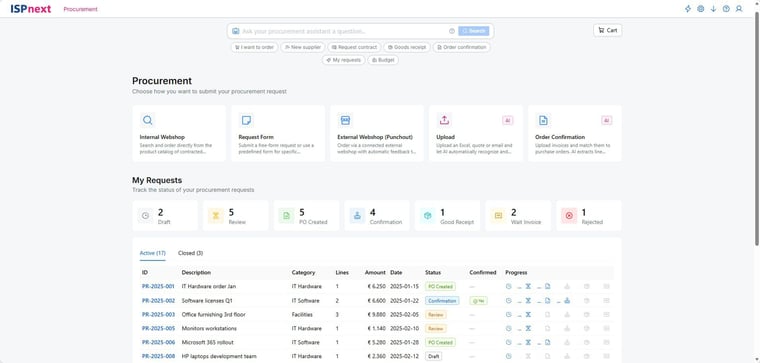
“Wanneer het moment daar is om gegevens aan te leveren, genereer je met één klik een complete DORA-rapportage.”
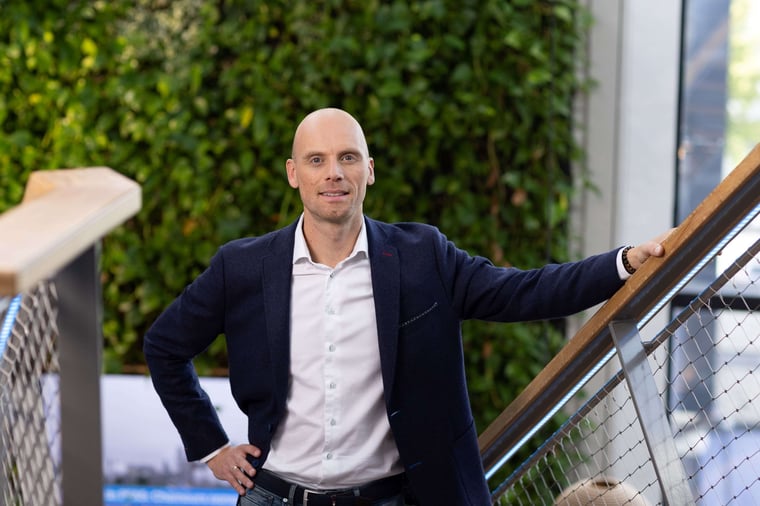
 Dirk Jan LeppersProduct Manager | ISPnext
Hoe bereid je je organisatie voor op DORA regelgeving?
Een goede voorbereiding op de DORA regelgeving begint met inzicht. Organisaties moeten hun bestaande ICT risicomanagement toetsen aan de DORA-eisen en vaststellen waar hiaten zitten.
Volgens Dirk Jan is een gefaseerde aanpak essentieel. “Begin met overzicht: welke risico’s loop je, welke leveranciers zijn kritisch en waar ontbreekt aantoonbaarheid?” Van daaruit kunnen processen, controles en rapportages worden ingericht of aangescherpt.
De impact van DORA op IT-dienstverleners en leveranciers
De DORA IT-dienstverleners krijgen een expliciete rol binnen de wetgeving. Financiële instellingen blijven eindverantwoordelijk, maar moeten strengere eisen stellen aan hun leveranciers.
De DORA eisen voor IT-dienstverleners hebben betrekking op transparantie, contractuele afspraken, risicobeheersing en samenwerking bij incidenten. “Leveranciers worden onderdeel van het toezichtdomein,” merkt Dirk Jan op. “Dat vraagt om volwassen samenwerking.”
Hoe ISPnext organisaties helpt bij DORA compliance
ISPnext ondersteunt organisaties bij het realiseren van DORA compliance door structuur te brengen in risicomanagement, processen en rapportages. Met geïntegreerde oplossingen krijgen organisaties grip op risico’s, leveranciers en controles.
“Wij helpen organisaties om digitale weerbaarheid niet alleen te organiseren, maar ook aantoonbaar te maken,” aldus Dirk Jan. Daarmee vormt ISPnext een praktische schakel tussen regelgeving en dagelijkse operatie.
Veelgestelde vragen
De DORA wetgeving (Digital Operational Resilience Act) is Europese regelgeving die is ontworpen om de digitale weerbaarheid van de financiële sector te versterken. De DORA regelgeving verplicht organisaties om ICT-risico’s structureel te beheersen en ervoor te zorgen dat digitale verstoringen geen ernstige impact hebben op kritieke financiële diensten. DORA richt zich daarbij niet alleen op technologie, maar ook op governance, processen en ketenverantwoordelijkheid.
DORA compliance geldt voor een brede groep DORA financiële instellingen, waaronder banken, verzekeraars, pensioenfondsen, beleggingsondernemingen, betaalinstellingen en bepaalde fintechs. Daarnaast heeft DORA ook impact op IT-dienstverleners en leveranciers die kritieke ICT-diensten leveren aan deze instellingen. Hierdoor strekt de regelgeving zich uit over de volledige keten van financiële dienstverlening.
De DORA verplichtingen zijn vastgelegd in de DORA eisen en omvatten onder meer een robuust ICT-risicomanagement, heldere incidentrapportage, periodieke testen van digitale weerbaarheid en strengere beheersing van externe IT-dienstverleners. Organisaties moeten bovendien aantoonbaar kunnen maken dat deze maatregelen structureel zijn ingebed in hun governance en dagelijkse operatie.
Het verhogen van digitale weerbaarheid binnen DORA compliance vraagt om een geïntegreerde aanpak. Dit betekent het regelmatig uitvoeren van risicoanalyses, het testen van herstel- en continuïteitsplannen en het vastleggen van duidelijke verantwoordelijkheden. Ook het leren van incidenten en het structureel verbeteren van processen speelt een belangrijke rol bij het voldoen aan DORA.
Niet voldoen aan de DORA regelgeving kan leiden tot toezichtsmaatregelen, boetes en reputatieschade. Daarnaast vergroot onvoldoende naleving de risico’s binnen ICT risicomanagement, waardoor digitale incidenten grotere impact kunnen hebben op de continuïteit van financiële dienstverlening. Toezichthouders verwachten daarom dat organisaties DORA serieus en aantoonbaar implementeren.
Voor DORA IT-dienstverleners betekent de regelgeving dat zij te maken krijgen met strengere eisen op het gebied van transparantie, risicobeheersing en samenwerking met financiële instellingen. De DORA eisen vragen om duidelijke contractuele afspraken, inzicht in risico’s en ondersteuning bij incidentafhandeling. IT-dienstverleners worden daarmee een integraal onderdeel van het DORA-complianceproces.