DORA compliance eenvoudig gemaakt voor financiële organisaties
Met de DORA-oplossing van ISPnext voldoe je gestructureerd aan de Digital Operational Resilience Act. Je brengt ICT-risico’s, leveranciers en compliance samen op één platform, zodat je altijd audit-klaar bent voor de toezichthouders.

Handmatige DORA-compliance kost tijd, overzicht en zekerheid
Zonder gestructureerde processen voor risicobeheersing en rapportage is het moeilijk om aantoonbaar te voldoen aan de DORA-verordening. Je loopt het risico op sancties, verscherpt toezicht en reputatieschade.
Bekijk hoe ISPnext dit oplost ›Tijdrovend handmatig werk
Beleid, risico’s en leveranciersinformatie handmatig vastleggen en onderhouden kost onnodig veel tijd.
Geen overzicht in risico’s
Versnipperde data maakt het moeilijk om ICT-risico’s en afhankelijkheden tijdig te herkennen en te beheersen.
Compliance-risico’s
Zonder gestructureerde rapportage en audittrail groeit de kans op sancties, verscherpt toezicht en reputatieschade.
Losse systemen en leveranciers
ICT-leveranciers en contracten overzien via losse spreadsheets geeft een onvolledig beeld dat moeilijk te verantwoorden is.
Voor wie is onze DORA-oplossing geschikt?
Onze DORA-oplossing is ontwikkeld voor financiële organisaties die aantoonbaar willen voldoen aan de Digital Operational Resilience Act.
Compliance Manager
Zoekt een gestructureerde aanpak om DORA-eisen aantoonbaar te halen, met audit-klare rapportage.
IT Manager
Wil ICT-risico’s en leveranciers centraal beheren en continu inzicht houden in afwijkingen.
Risk Manager
Zoekt grip op risicobeheersing en third party risk management binnen één platform.
Hoe werkt DORA in 5 stappen
Benieuwd hoe je in de praktijk aan DORA voldoet? Met ISPnext digitaliseer je het volledige proces, van risicobeheersing tot rapportage.
Inventarisatie & gap-analyse
Analyseer huidige processen ten opzichte van de DORA-regelgeving en breng risico's, afhankelijkheden en ontbrekende controles in kaart.
- Analyse van huidige processen versus DORA
- Identificatie van risico's en afhankelijkheden
- Concreet actieplan richting compliance
Inrichting van het DORA-framework
Leg beleid, procedures en verantwoordelijkheden vast en structureer risicobeheersing, monitoring en toetsing binnen één centrale omgeving.
- Vastleggen van beleid en verantwoordelijkheden
- Integratie met bestaande systemen en workflows
- Eén centrale bron van waarheid
ICT-risk management & controls
Identificeer, beoordeel en beperk ICT-risico's en implementeer de verplichte technische en organisatorische maatregelen.
- Automatische opvolging van risico-acties
- Continu inzicht via dashboards en alerts
- Implementatie van verplichte maatregelen
Third-Party Risk Management (TPRM)
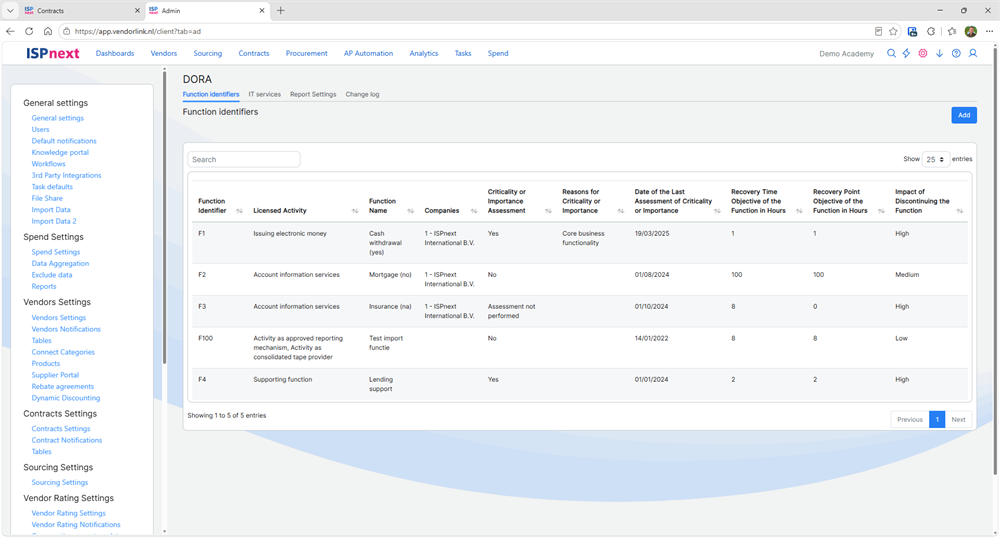
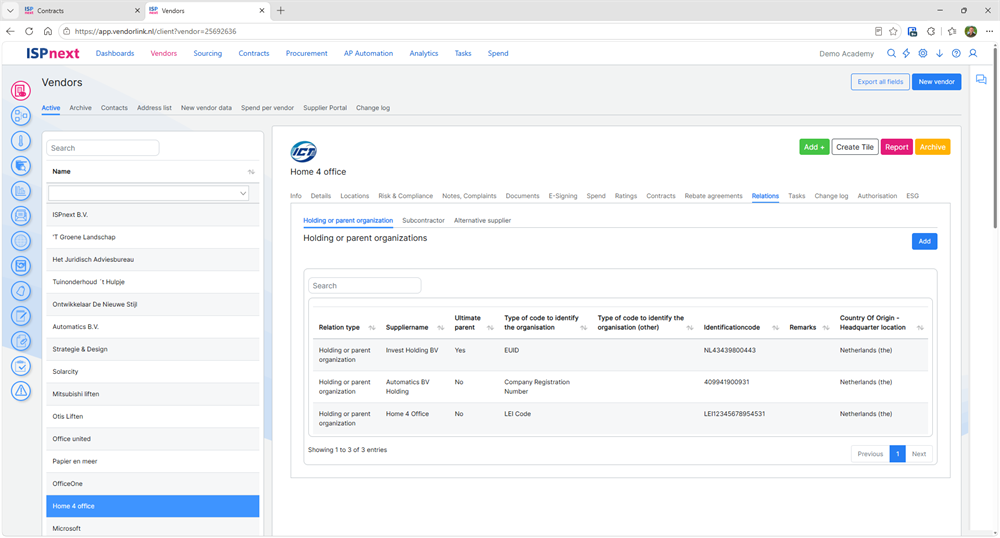
Breng alle ICT-leveranciers en diensten in kaart, beoordeel risico's, contracten en SLA's en monitor leveranciersprestaties continu.
- Continu monitoren van leveranciersprestaties
- Automatische meldingen bij afwijkingen
- Beoordeling van contracten en SLA's
Rapportage & audit-klaar dossier
Genereer automatisch DORA-rapportages en bouw een compleet audit-dossier op met alle acties, risico's en bewijzen.
- Automatische generatie van rapportages
- Periodieke tests en evaluaties
- Direct inzicht voor auditors en toezichthouders
De voordelen van DORA-compliance met ISPnext
ISPnext vertaalt de DORA-wetgeving naar concrete acties, controles en rapportages voor financiële organisaties.
Vraag demo aanVersneld voldoen aan DORA-eisen
ISPnext vertaalt de DORA-wetgeving naar concrete acties, controles en rapportages. Geen ruimte voor interpretatieverschillen, maar duidelijke stappen naar compliance.
Één centrale omgeving voor risico’s en leveranciers
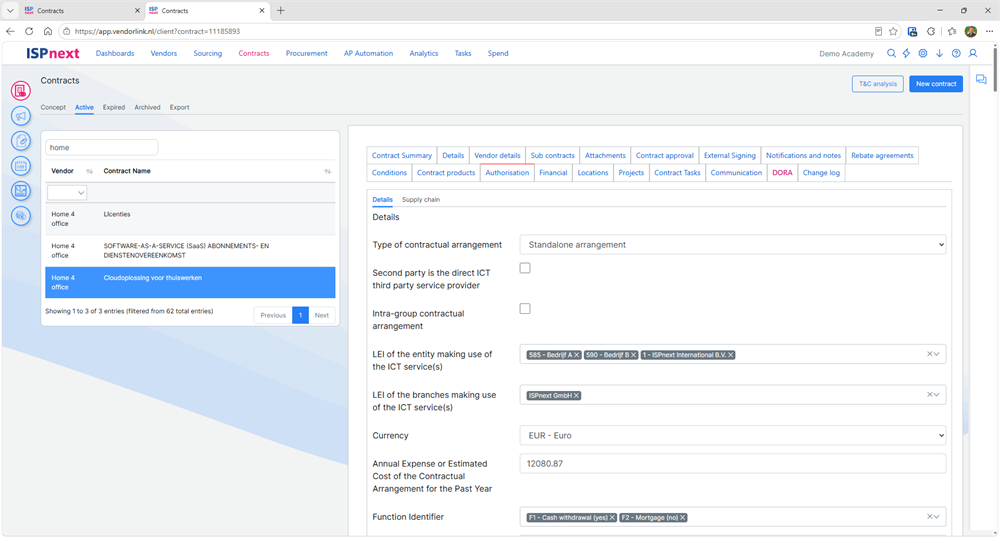
Beheer ICT-risico’s, contracten en leveranciersmonitoring geïntegreerd. Zo voldoe je aantoonbaar aan de eisen voor ICT-risicobeheer en third party risk management.
Altijd audit-klaar voor toezichthouders
Met dashboards, audittrails en automatische rapportages toon je eenvoudig aan dat je aan alle DORA-verplichtingen voldoet.
Waarom kiezen voor onze DORA-oplossing?
Wat onze experts zeggen over DORA
Meer dan 10 financiële organisaties vertrouwen op ISPnext om aantoonbaar te voldoen aan DORA.
Bekijk alle klantcases“Met één druk op de knop genereer je een volledig DORA-rapport.”
Eerst liever verdiepen?
Ontdek in het gratis whitepaper DORA-compliance in 4 stappen hoe je aantoonbaar aan DORA voldoet, van inventarisatie tot een audit-klaar dossier.

Oplossingen als basis voor DORA
Onze DORA-oplossing bouwt voort op deze kernoplossingen.
ERP-koppelingen voor maximale efficiëntie
30+ standaard ERP-koppelingen, direct inzetbaar zonder maatwerk.
Veelgestelde vragen over DORA en compliance
DORA compliance betekent dat financiële instellingen en hun dienstverleners voldoen aan de eisen van de Digital Operational Resilience Act (DORA). Die wetgeving moet de digitale weerbaarheid van organisaties versterken. Bedrijven moeten dus kunnen aantonen dat ze hun IT-risico's beheersen, cyberdreigingen weerstaan en snel herstellen na een incident.
De DORA-wetgeving geldt voor bijna elke organisatie in de financiële sector, zoals banken, verzekeraars, betaalinstellingen, beleggingsondernemingen en pensioenfondsen. Ook hun IT- en clouddienstverleners vallen onder delen van de verordening. Kort gezegd: elke organisatie die afhankelijk is van digitale systemen en binnen de financiële keten werkt, moet rekening houden met DORA.
De belangrijkste DORA-eisen richten zich op vijf pijlers:
ICT-risicobeheer: organisaties moeten risico's identificeren, monitoren en beheersen.
Incidentmelding: cyberincidenten moeten binnen duidelijke termijnen worden gemeld.
Testen van digitale weerbaarheid: periodieke tests die de cyberweerbaarheid aantonen.
Risicobeheer van derden: strenger toezicht op IT-dienstverleners.
Informatie-uitwisseling: veilige samenwerking tussen financiële instellingen.
Deze gebieden vormen de kern van de DORA-verplichtingen.
Als organisaties niet aan DORA voldoen, kunnen toezichthouders ingrijpen met bindende maatregelen, boetes of beperkingen op IT-dienstverlening. Het risico is niet alleen juridisch: ook reputatieschade en verstoring van de bedrijfsvoering kunnen flinke gevolgen hebben.
ISPnext helpt organisaties aan DORA compliance door grip te geven op leveranciers, contracten en risico's. Denk aan het centraliseren van leveranciersinformatie, het automatiseren van risicobeoordelingen en het vastleggen van beheersmaatregelen rond de belangrijkste DORA-eisen. Zo bouw je een dossier op dat je bij een audit direct kunt laten zien.
DORA is als Europese verordening (EU) 2022/2554 in werking getreden en van toepassing sinds 17 januari 2025. Organisaties in de financiële sector moeten sindsdien aantoonbaar aan de eisen voldoen, ook voor de ICT-diensten die ze uitbesteden.
Je moet een register bijhouden van alle ICT-dienstverleners, hun kriticiteit beoordelen en in de contracten afspraken vastleggen over onder andere continuïteit, incidentmelding en exit. Kritieke leveranciers vragen daarnaast om periodieke monitoring, dus leveranciersbeheer is een vast onderdeel van DORA-compliance.
Werk gestructureerd aan DORA-compliance
Sluit je aan bij financiële organisaties die hun complianceproces hebben getransformeerd.